Grundsätzlich basieren Bandbreiten-Attacken auf der Überschwemmung des Opfers mit Datenmaterial. Bei normalem Netzwerkverkehr teilt sich der Traffic am Internet-Router auf alle Clients hinter dem Router auf. Bei einer Breitbandattacke wird gezielt ein Rechner mit Anfragen oder Datenmüll überhäuft, bis dieser nicht mehr in der Lage ist, weitere Anfragen zu beantworten. 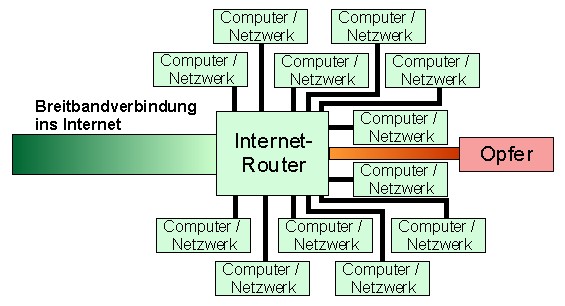
Für diese Variante des Angriffs wird von seiten des Angreifers ein Rechner mit einem breitbandigen Zugang (z.B. ein Uni-Server am DFN) oder eine Gruppe von Angreifern mit Zugängen, die in der Summe größer als der Zugang des Opfers sind. Dabei genügt es, einen Teil des Servertraffics lahmzulegen, da der Rest durch die normalen Anfragen am Server geschlossen wird. Umso mehr Kapazitätspuffer das Opfer hat, desto schwerer ist der Angriff durchzuführen, da aber höhere Kapazitäten (Zugänge) in der Praxis auch eine Kostenfrage sind, ist ein solcher Angriff grundsätzlich möglich.
Vor einiger Zeit wurden Hackertools entwickelt, die eine neue Form der DDoS-Attacke möglich machten. Traurige Berühmtheit haben z.B. die Angriffe auf Yahoo, EBay und andere große Webserver im Mai 2001 erlangt.
Dazu werden auf einer großen Zahl von Rechnern über längere Zeit Trojaner eingeschleust, die die Fernsteuerung von einem einzelnen Host ermöglichen. An einem festgelegten Zeitpunkt sorgen diese Trojaner für eine Anfrageflut beim Opfer.
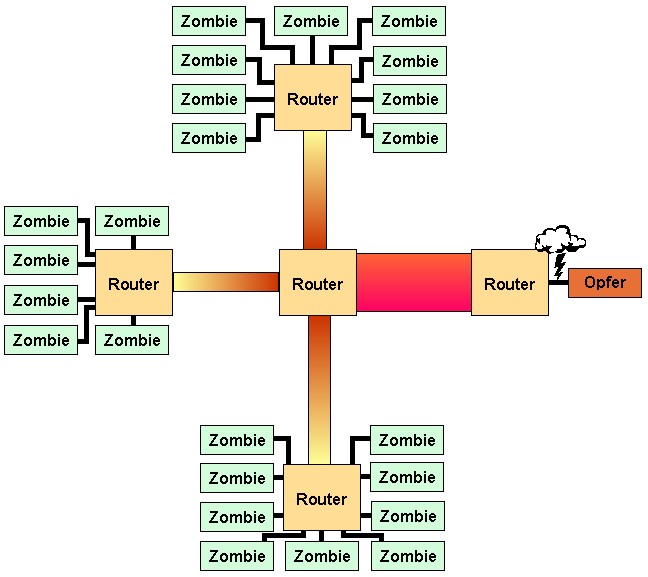
Die Gegenwehr gegen eine solche Attacke ist nahezu unmöglich, da die Anfragedaten nicht ein- mal mehr Datenmüll enthalten müssen, sondern eine ganz normale Serveranfrage genutzt wird. Da jeder Server für eine maximale Anfragemenge von x Transaktionen pro Sekunde ausgelegt ist, sorgt die längerfristige Überschreitung des Limits für eine Überlastung des Servers - neue Anfragen werden nicht mehr beantwortet und der Server ist vom Netz.
Der einzige erfolgversprechende Ansatz gegen diese Form des Angriffs ist die Aufklärung auf der Clientseite - ohne genügend trojanerverseuchte Rechner mit Internet-Zugang ist auch diese Attacke zum scheitern verurteilt. Wenn man allerdings die letzten großen DDoS-Attacken heranzieht, waren an diesen auch große UNI-Netzwerke beteiligt. Wie soll man also von einem Privatnutzer verlangen, seine Kiste zu schützen, wenn selbst hochbezahlte Admins versagen ;o)
Im Prinzip kann nur jeder von uns im kleinen Maßstab dafür sorgen, dass diese Attacken ver- sanden. Schützt Eure Netze und gebt den Privatanwendern in Eurem Umkreis Hilfestellung bei der Einrichtung von Virenscannern etc.